Plataforma
Serviços
Soluções
Recursos
Empresa
Offensive & Audit Manager
O Offensive & Audit Manager organiza pentest, campanhas de segurança ofensiva e o programa de auditoria PCI na Conviso Platform. O escopo vira requisito rastreável, cada finding segue até a correção e a evidência fica pronta por ativo, com testes feitos pelo seu time, por pentesters externos ou pelo time da Conviso.
O pentest entrega um relatório bem feito, e a partir dali cada finding depende de alguém copiar para o backlog. No ciclo seguinte, ninguém sabe dizer com certeza o que foi corrigido e o que voltou.
Vários ativos, vários testadores e um escopo que vive num documento solto. Acompanhar quem testou o quê, e com qual resultado, vira trabalho de coordenação em vez de trabalho de segurança.
O QSA avalia e certifica, mas o programa que sustenta a certificação fica espalhado em planilhas: Self Assessment de GAP, evidências, remediação e trilha de auditoria. Ele só é reunido quando a auditoria já está marcada.
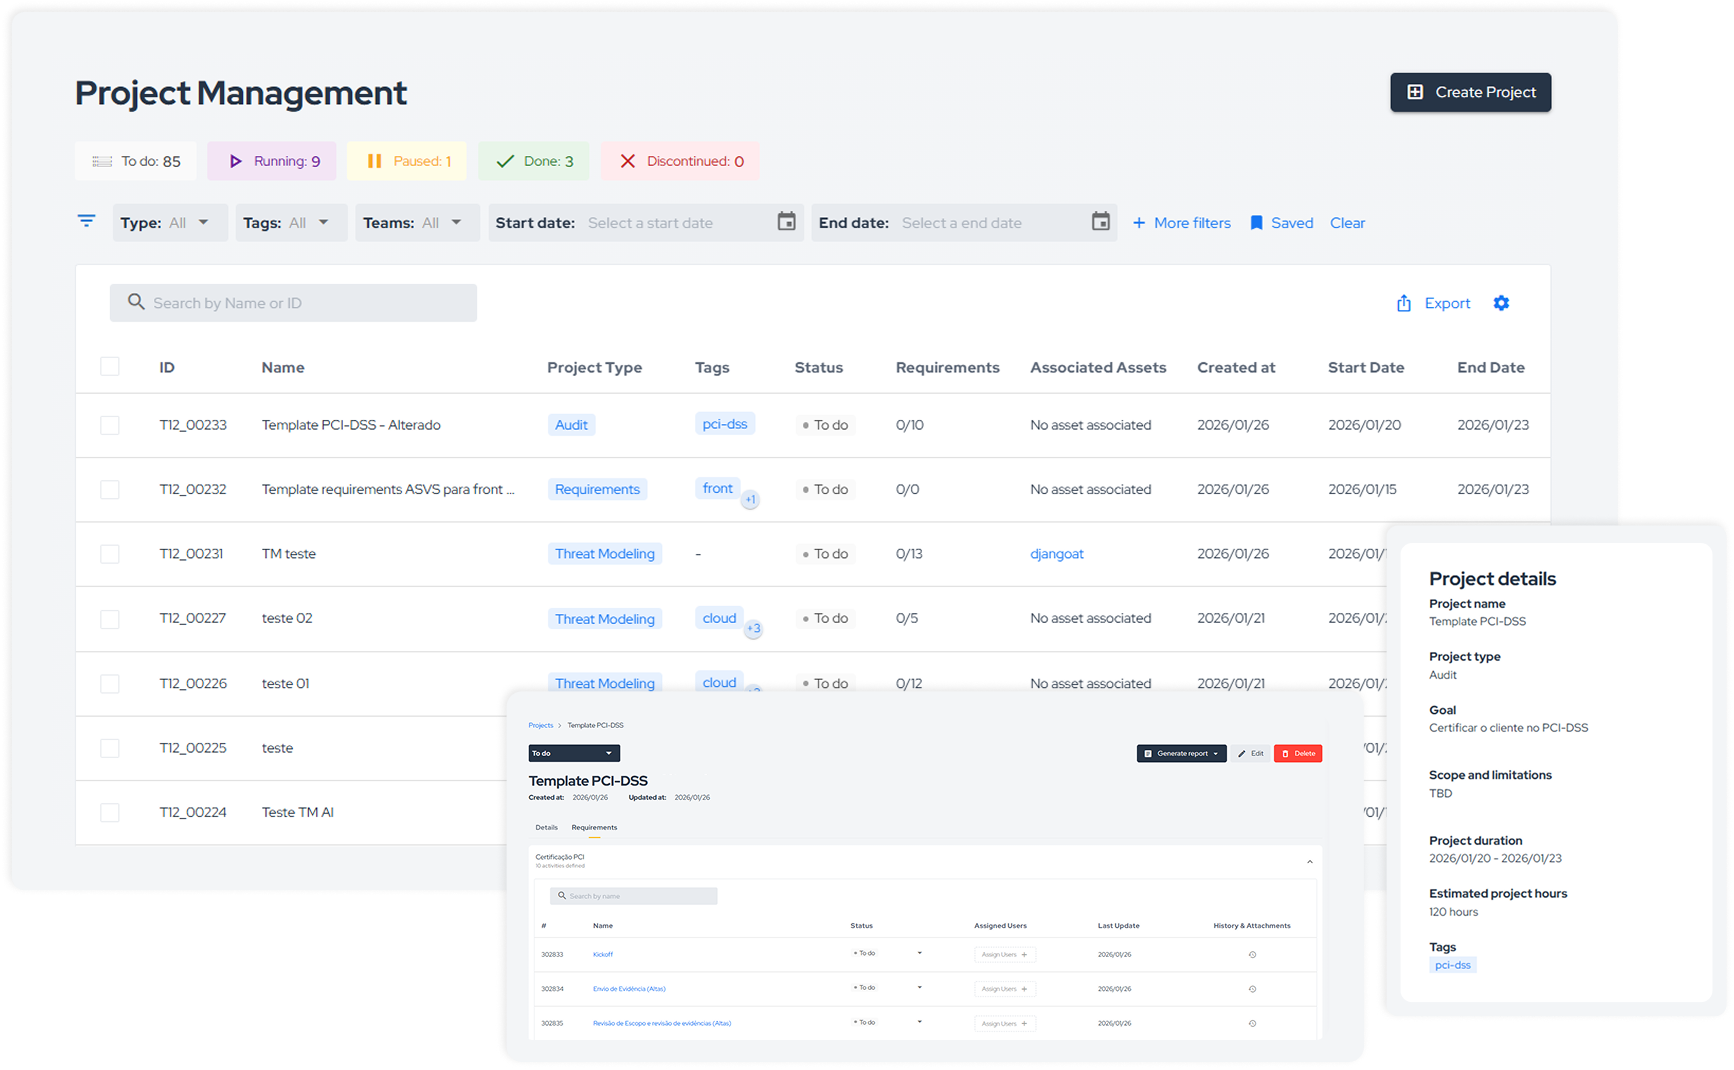
O Offensive & Audit Manager estrutura o trabalho ofensivo e o programa de auditoria como projeto, e grava tudo na mesma base de vulnerabilidades da Conviso Platform.
Cada campanha nasce como projeto, com ativos, testadores e requisitos definidos. O que precisa ser testado deixa de ser um documento e passa a ser uma lista verificável.
Time interno, pentesters externos, o time da Conviso ou o Autonomous Pentest AI registram os findings no mesmo workflow, com evidência por ativo.
Os findings seguem para a correção, e o programa PCI corre junto: Self Assessment de GAP, auditoria interna, evidências e registro de auditoria.
Um histórico único, que responde tanto “o que o pentest encontrou” quanto “o que o auditor precisa ver”.
Cada vulnerabilidade encontrada no pentest abre ticket no Jira ou no Azure Boards, com prioridade e contexto. A volta automática do status quando o ticket fecha, pelo sync bidirecional, está nos planos Advanced e Enterprise.
O Security Gate Global aplica a política de bloqueio em todos os ativos, então uma vulnerabilidade crítica encontrada por um pentester trava o deploy do mesmo jeito que uma encontrada por scanner.
O time conduz auditorias internas próprias dentro do mesmo programa e acompanha a conformidade PCI de forma contínua, não só na janela da certificação.
Cada campanha fica registrada com escopo, findings e correções, e o dashboard de indicadores mostra a evolução de um ciclo para o outro.
Pentest contínuo · Add-on
O Autonomous Pentest AI executa pentest de forma autônoma sobre a superfície exposta, valida a exploração com prova de conceito e registra a attack chain. Os findings entram direto nos projetos do Offensive & Audit Manager, no mesmo histórico dos testes manuais, e o Offensive & Audit Manager é a porta de entrada com melhor custo-benefício para habilitar o Autonomous Pentest AI.
O Offensive & Audit Manager funciona sozinho, com o time interno, com pentesters externos ou junto com o Conviso Managed AppSec.
Têm vários ativos e testadores, e o escopo vive num documento solto. Passam a ter cada campanha como projeto, com requisito rastreável e evidência por ativo.
Hoje o Self Assessment de GAP, a auditoria interna, as evidências e a trilha de auditoria ficam em planilhas. Passam a ter tudo isso na mesma trilha, do diagnóstico à evidência final.
Recebem o relatório e perdem o controle depois da entrega. Passam a ter cada finding registrado pelo próprio pentester, com ticket e status até a correção.
Preço por volume de ativos, em faixas anuais, sem surpresa na fatura.
Repositórios e CI/CD
Tickets e chat
API e automação
O QSA avalia e certifica. Alguém ainda precisa gerenciar o programa inteiro entre uma certificação e outra: Self Assessment de GAP, auditoria interna, evidências, remediação e trilha de auditoria. É esse programa que o Offensive & Audit Manager gerencia.
Sim. Pentesters externos registram os findings direto na Conviso Platform, no mesmo workflow do time interno.
Não. O produto funciona com qualquer time de pentest. Quem quiser pode somar o time da Conviso ou o Autonomous Pentest AI.
O Autonomous Pentest AI executa o pentest; o Offensive & Audit Manager organiza o programa em volta dele. Os findings dos dois ficam no mesmo histórico.
30 minutos com um especialista em AppSecA partir do contexto da sua organizaçãoSem demo genérica