Conviso platform

Evolução contínua em AppSec, de acordo com a maturidade do seu negócio

Conviso Platform é uma solução completa em gestão de risco em segurança de aplicações, estruturada para centralizar contexto, consolidar vulnerabilidades e operacionalizar programas de AppSec de forma escalável.

Segurança de aplicações como operação contínua

Centralize risco, execute testes, priorize vulnerabilidades e automatize correções em uma única plataforma.

AppSec AI Agent

Operação completa de AppSec executada com IA

Responsável por conduzir atividades operacionais de AppSec ao longo de todo o ciclo de desenvolvimento e operação das aplicações.

Avaliação da segurança das aplicações e identificação de vulnerabilidades
Definição e aplicação de políticas, normas e melhores práticas de segurança
Recomendação de estratégias de mitigação e correção de vulnerabilidades
Direcionamento de ações com base em análise de risco e contexto do negócio
Análise de cenários complexos e suporte a decisões técnicas em segurança
Evolução contínua da maturidade de segurança das aplicações
Apoio à definição e evolução de programas de AppSec
Desenvolvimento de visão abrangente sobre processos, tecnologias e riscos das aplicações
Pentests para identificar vulnerabilidades exploráveis e avaliar cenários reais de ataque.
exemplo de processo contínuoConheça a solução

Segurança contínua, automatizada e feita para quem desenvolve

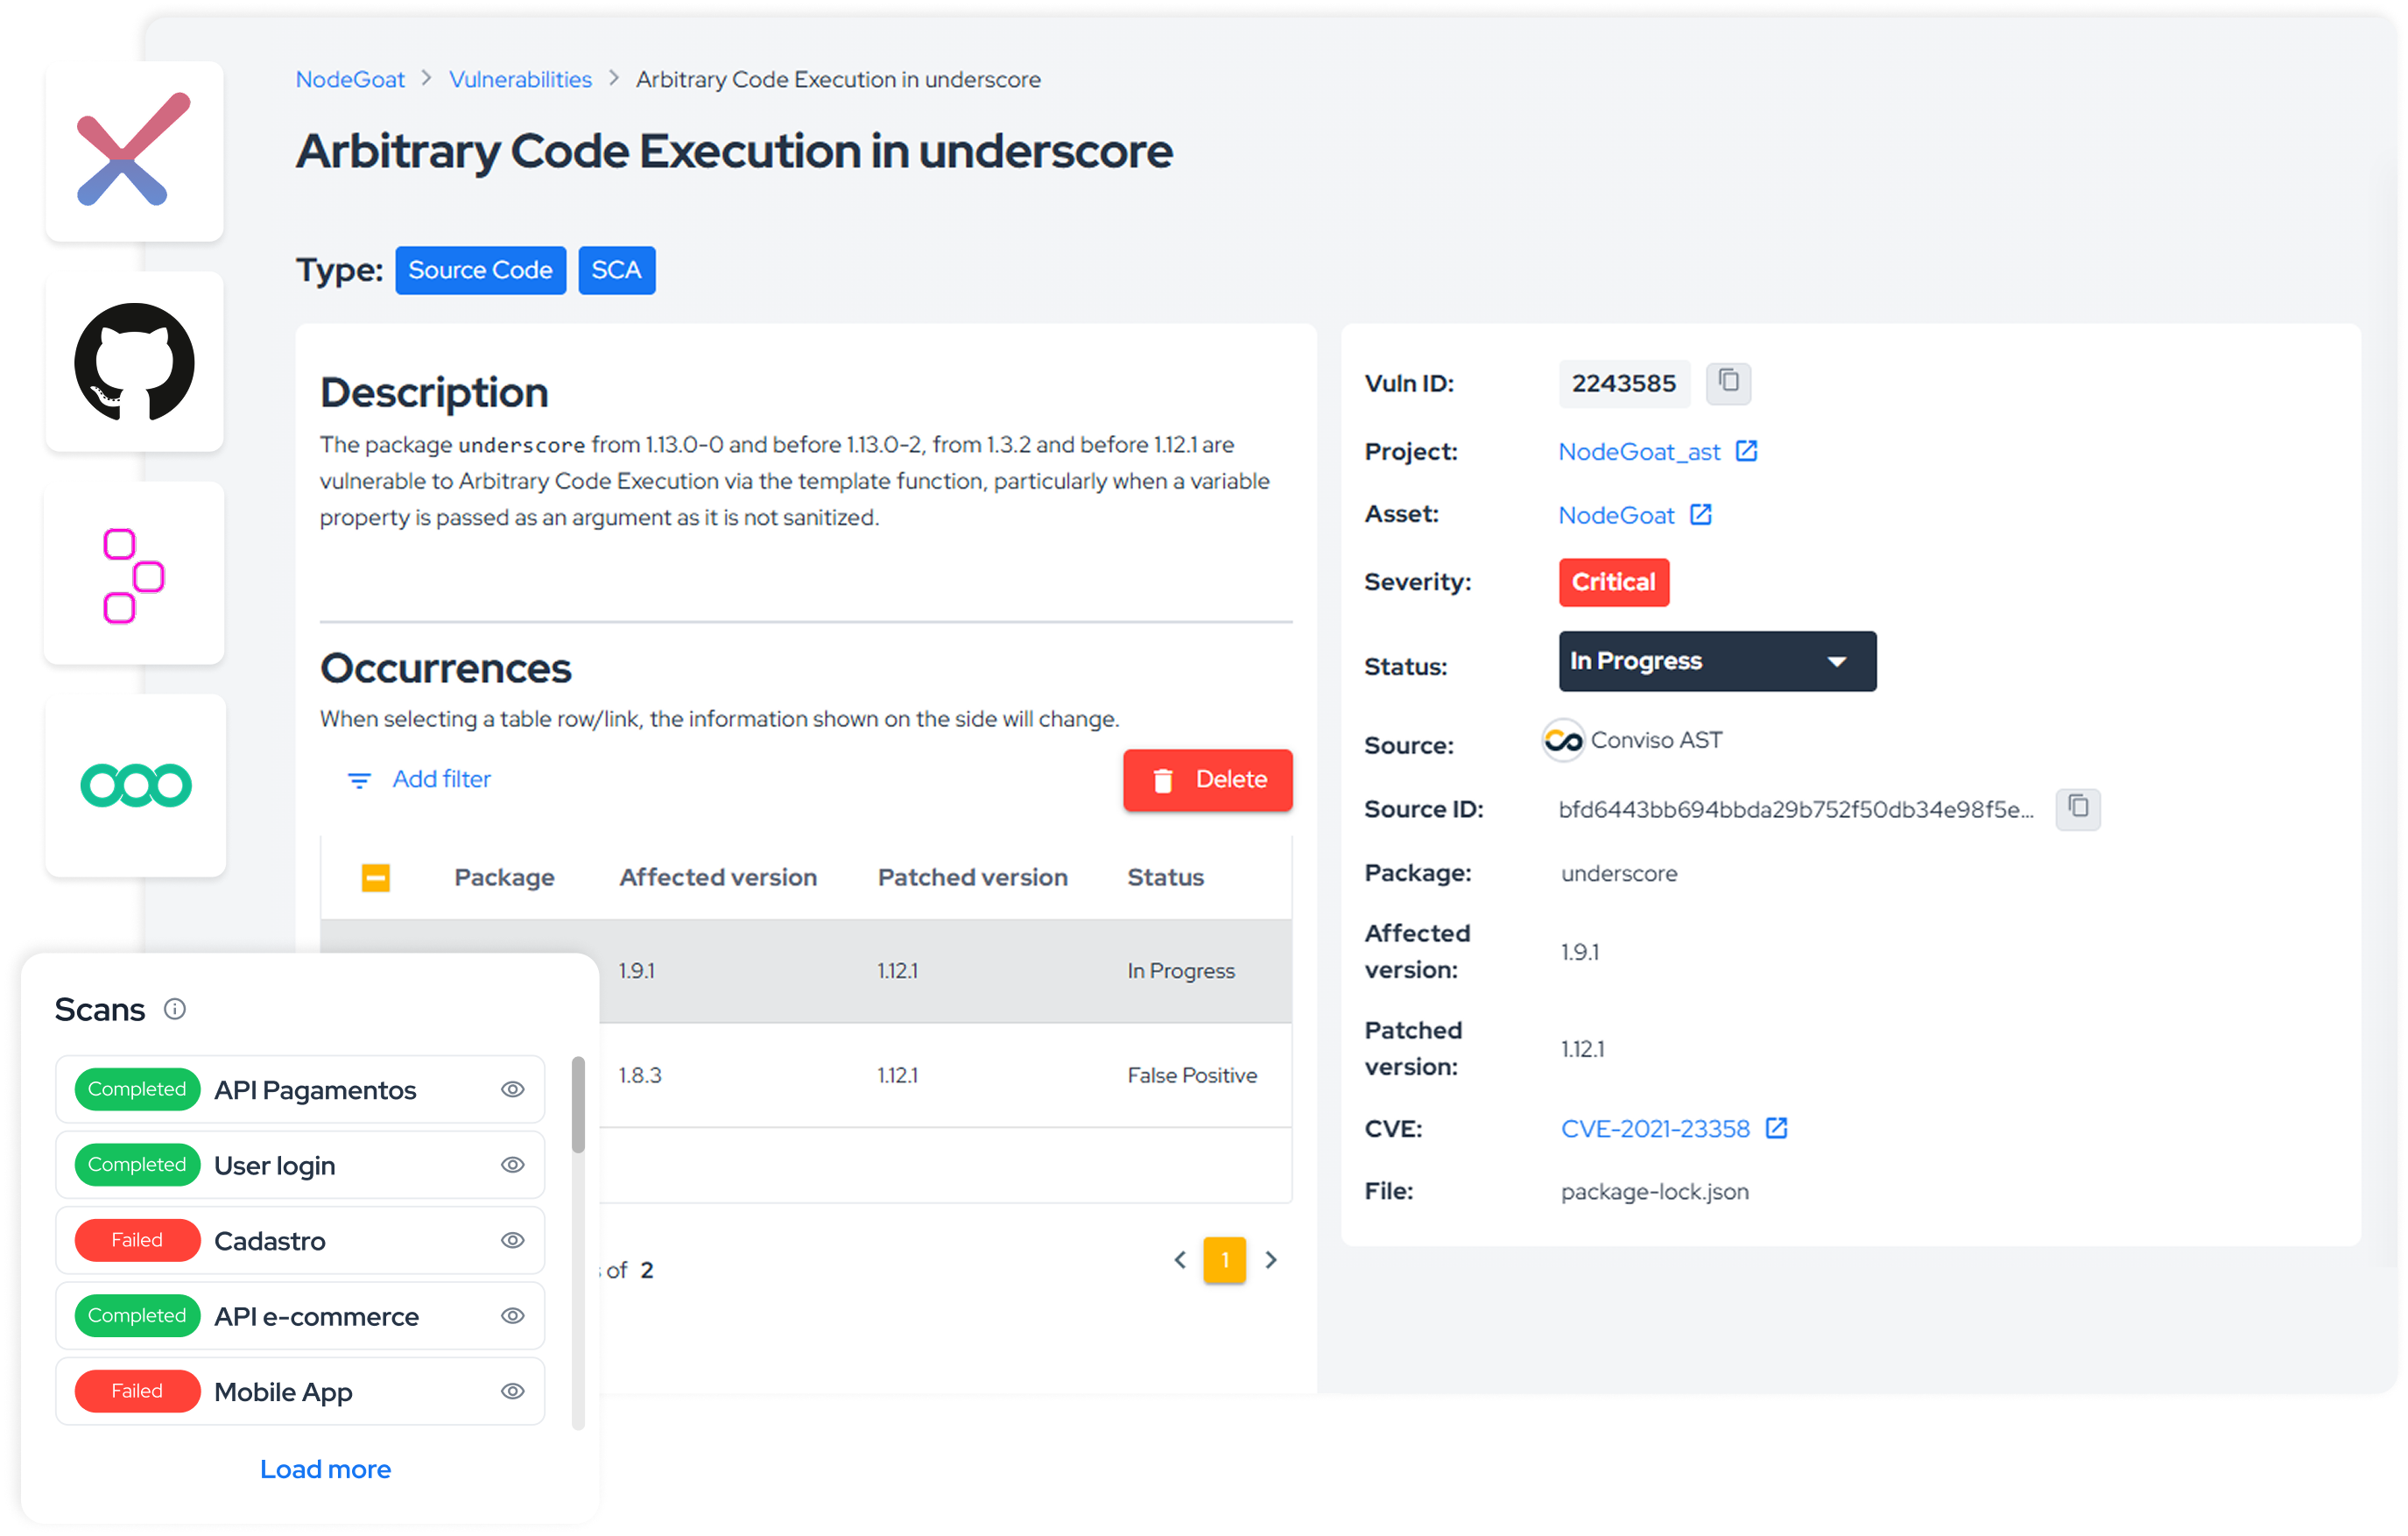
Visão unificada de AppSec
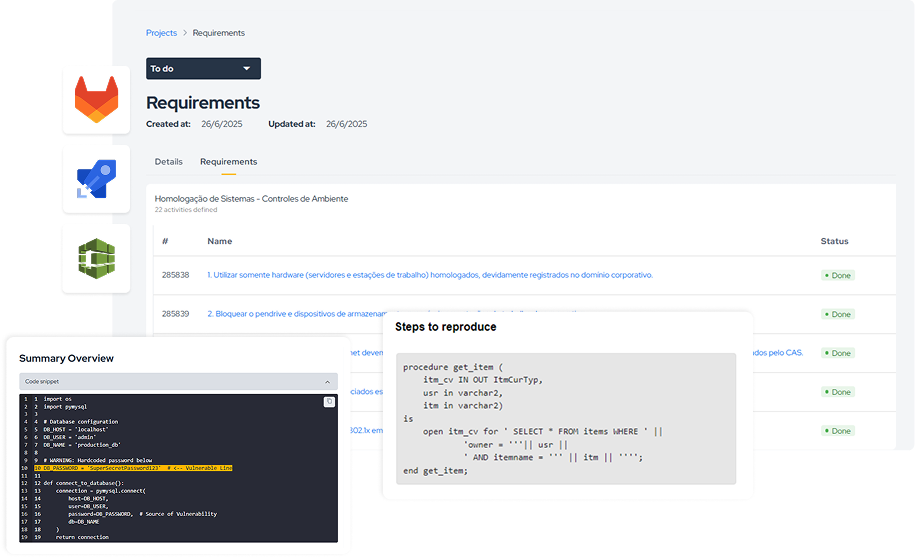
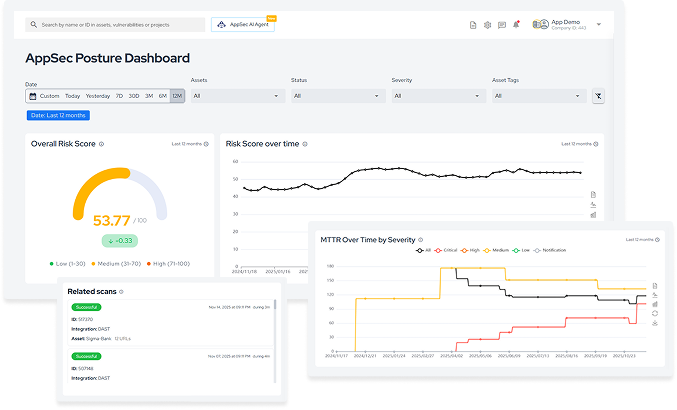
Tenha em um só lugar a visibilidade sobre riscos, vulnerabilidades, cobertura de testes, SLAs e histórico de correções.
Automação e integração
de scanners
Centralize e automatize testes como SAST/ DAST/ SCA/ Container/ Secrets, com deduplicação automática.
Automação e integraçãode scanners
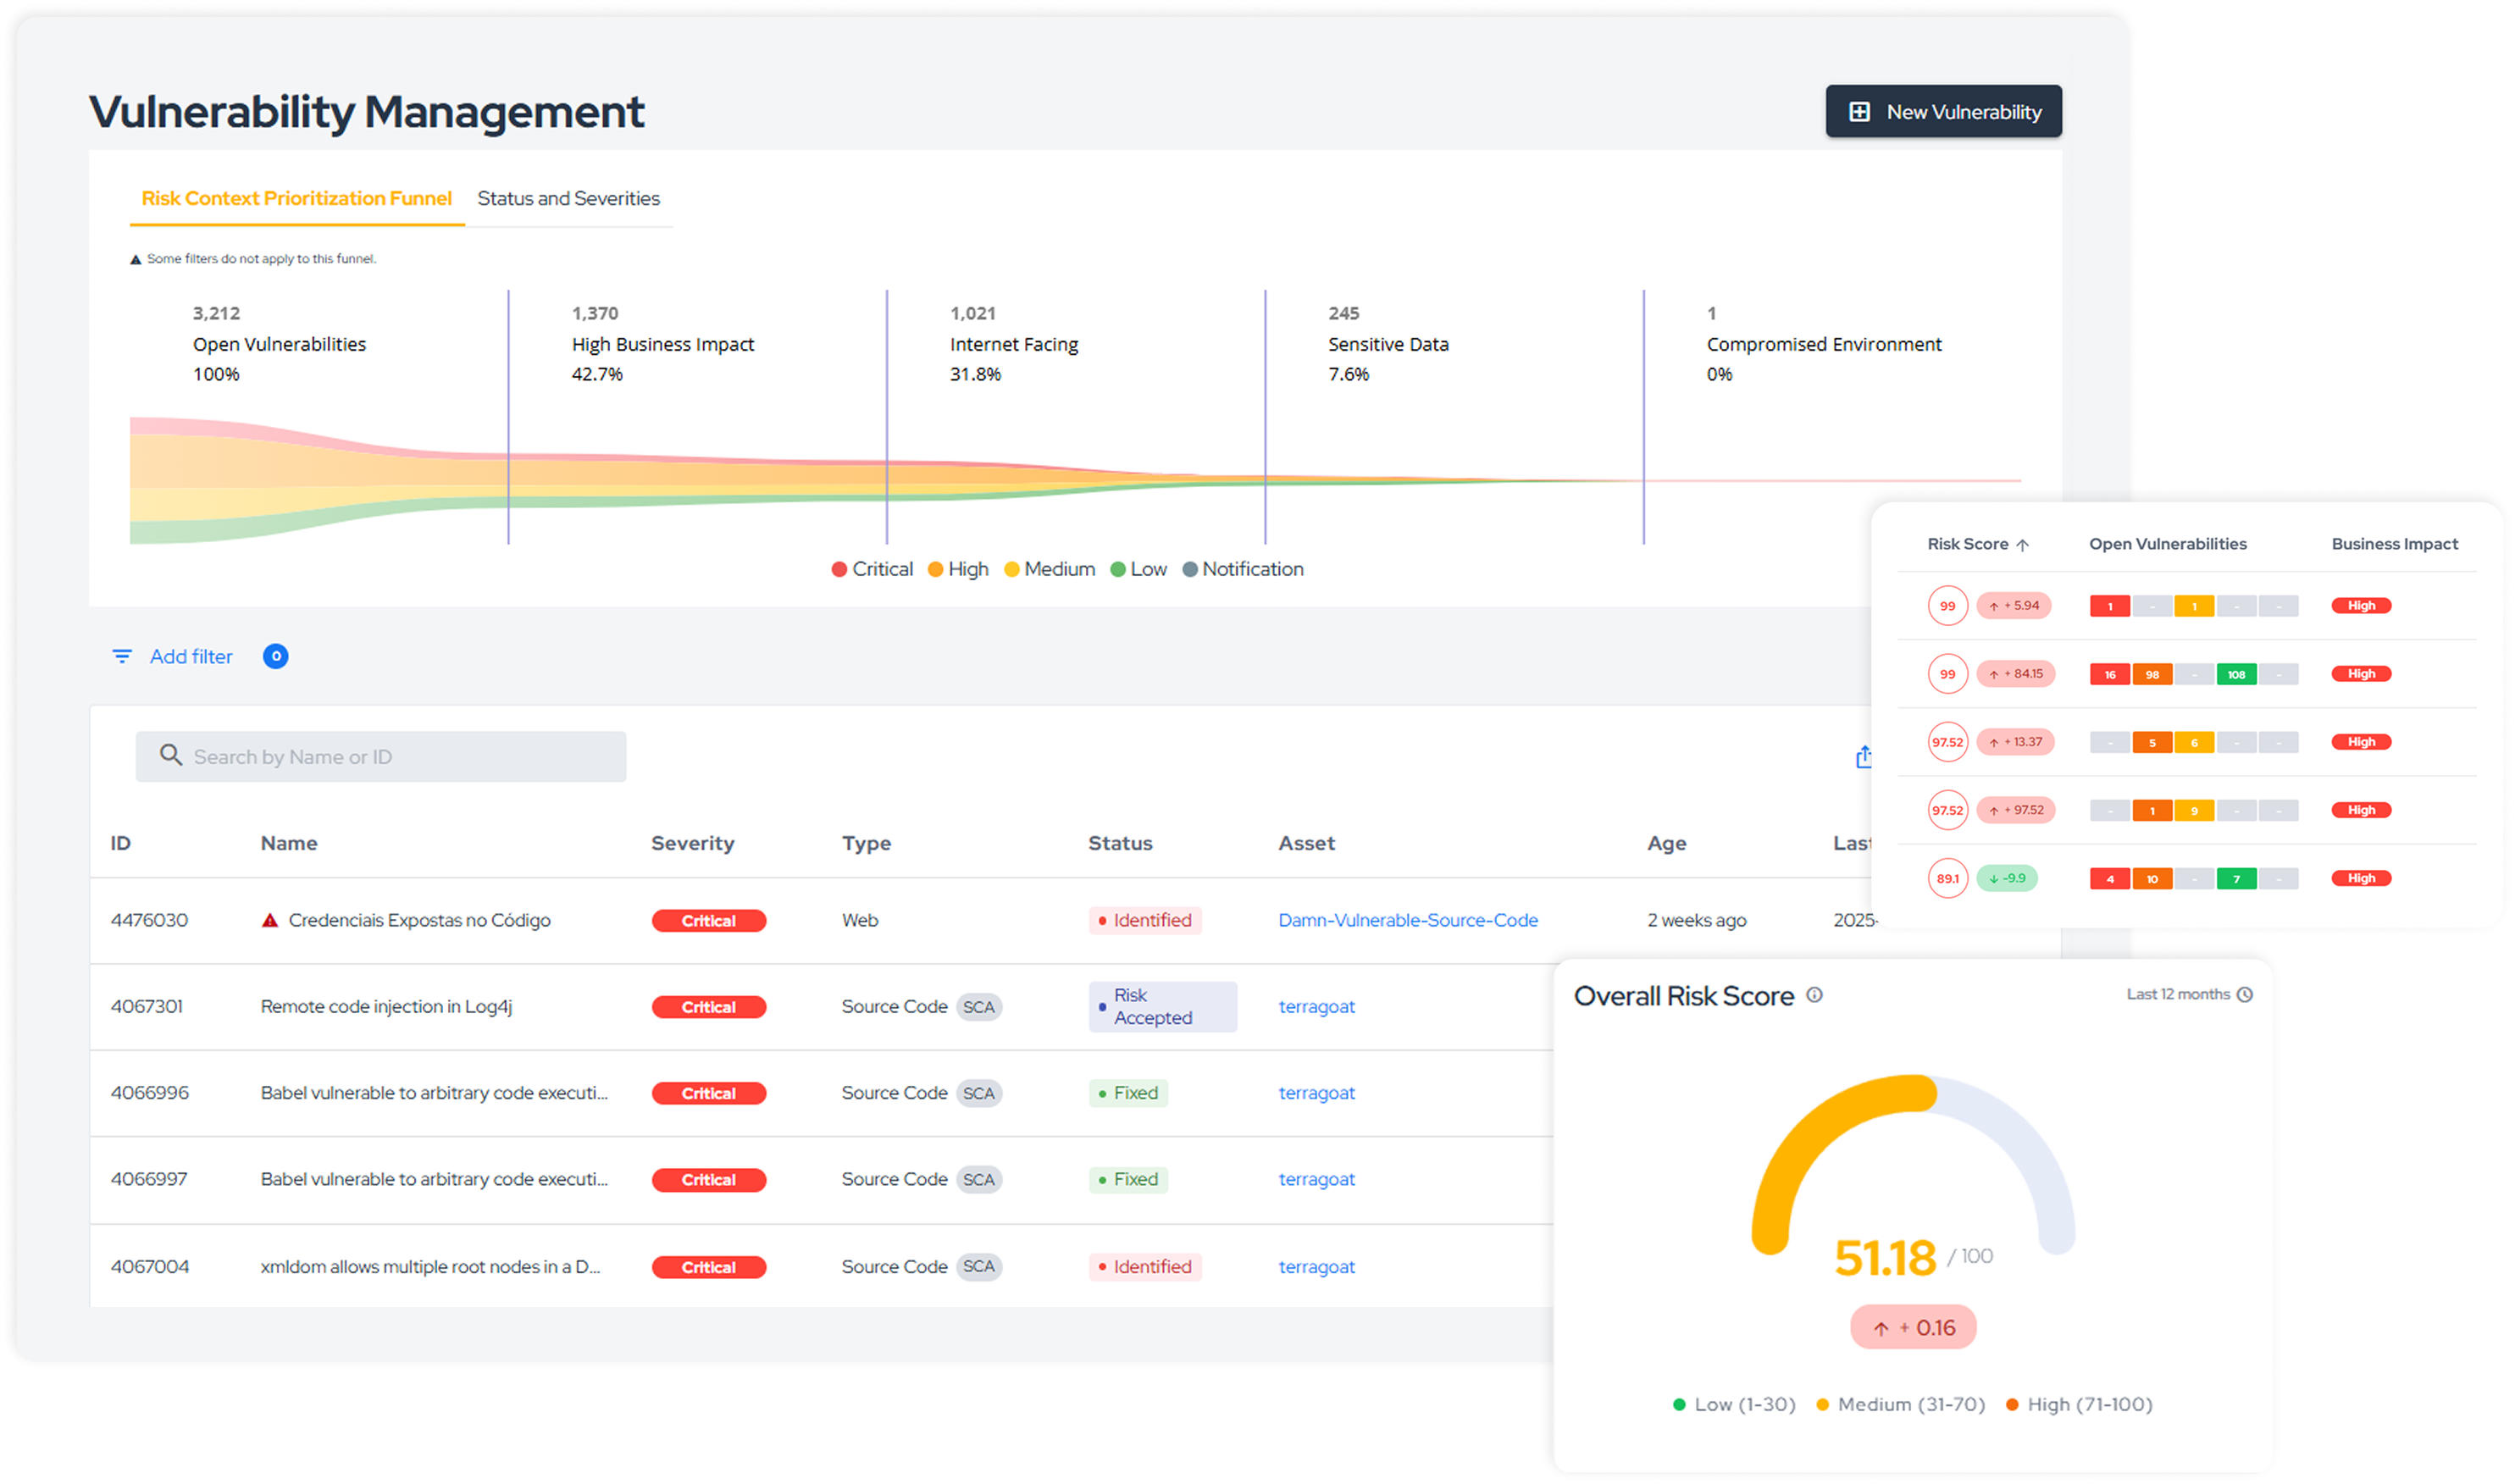
Priorização por risco real
Aplique lógica de Risk-Based Vulnerability Management (RBVM), considerando impacto no negócio, criticidade e exposição.
Segurança fluindo com
o desenvolvimento
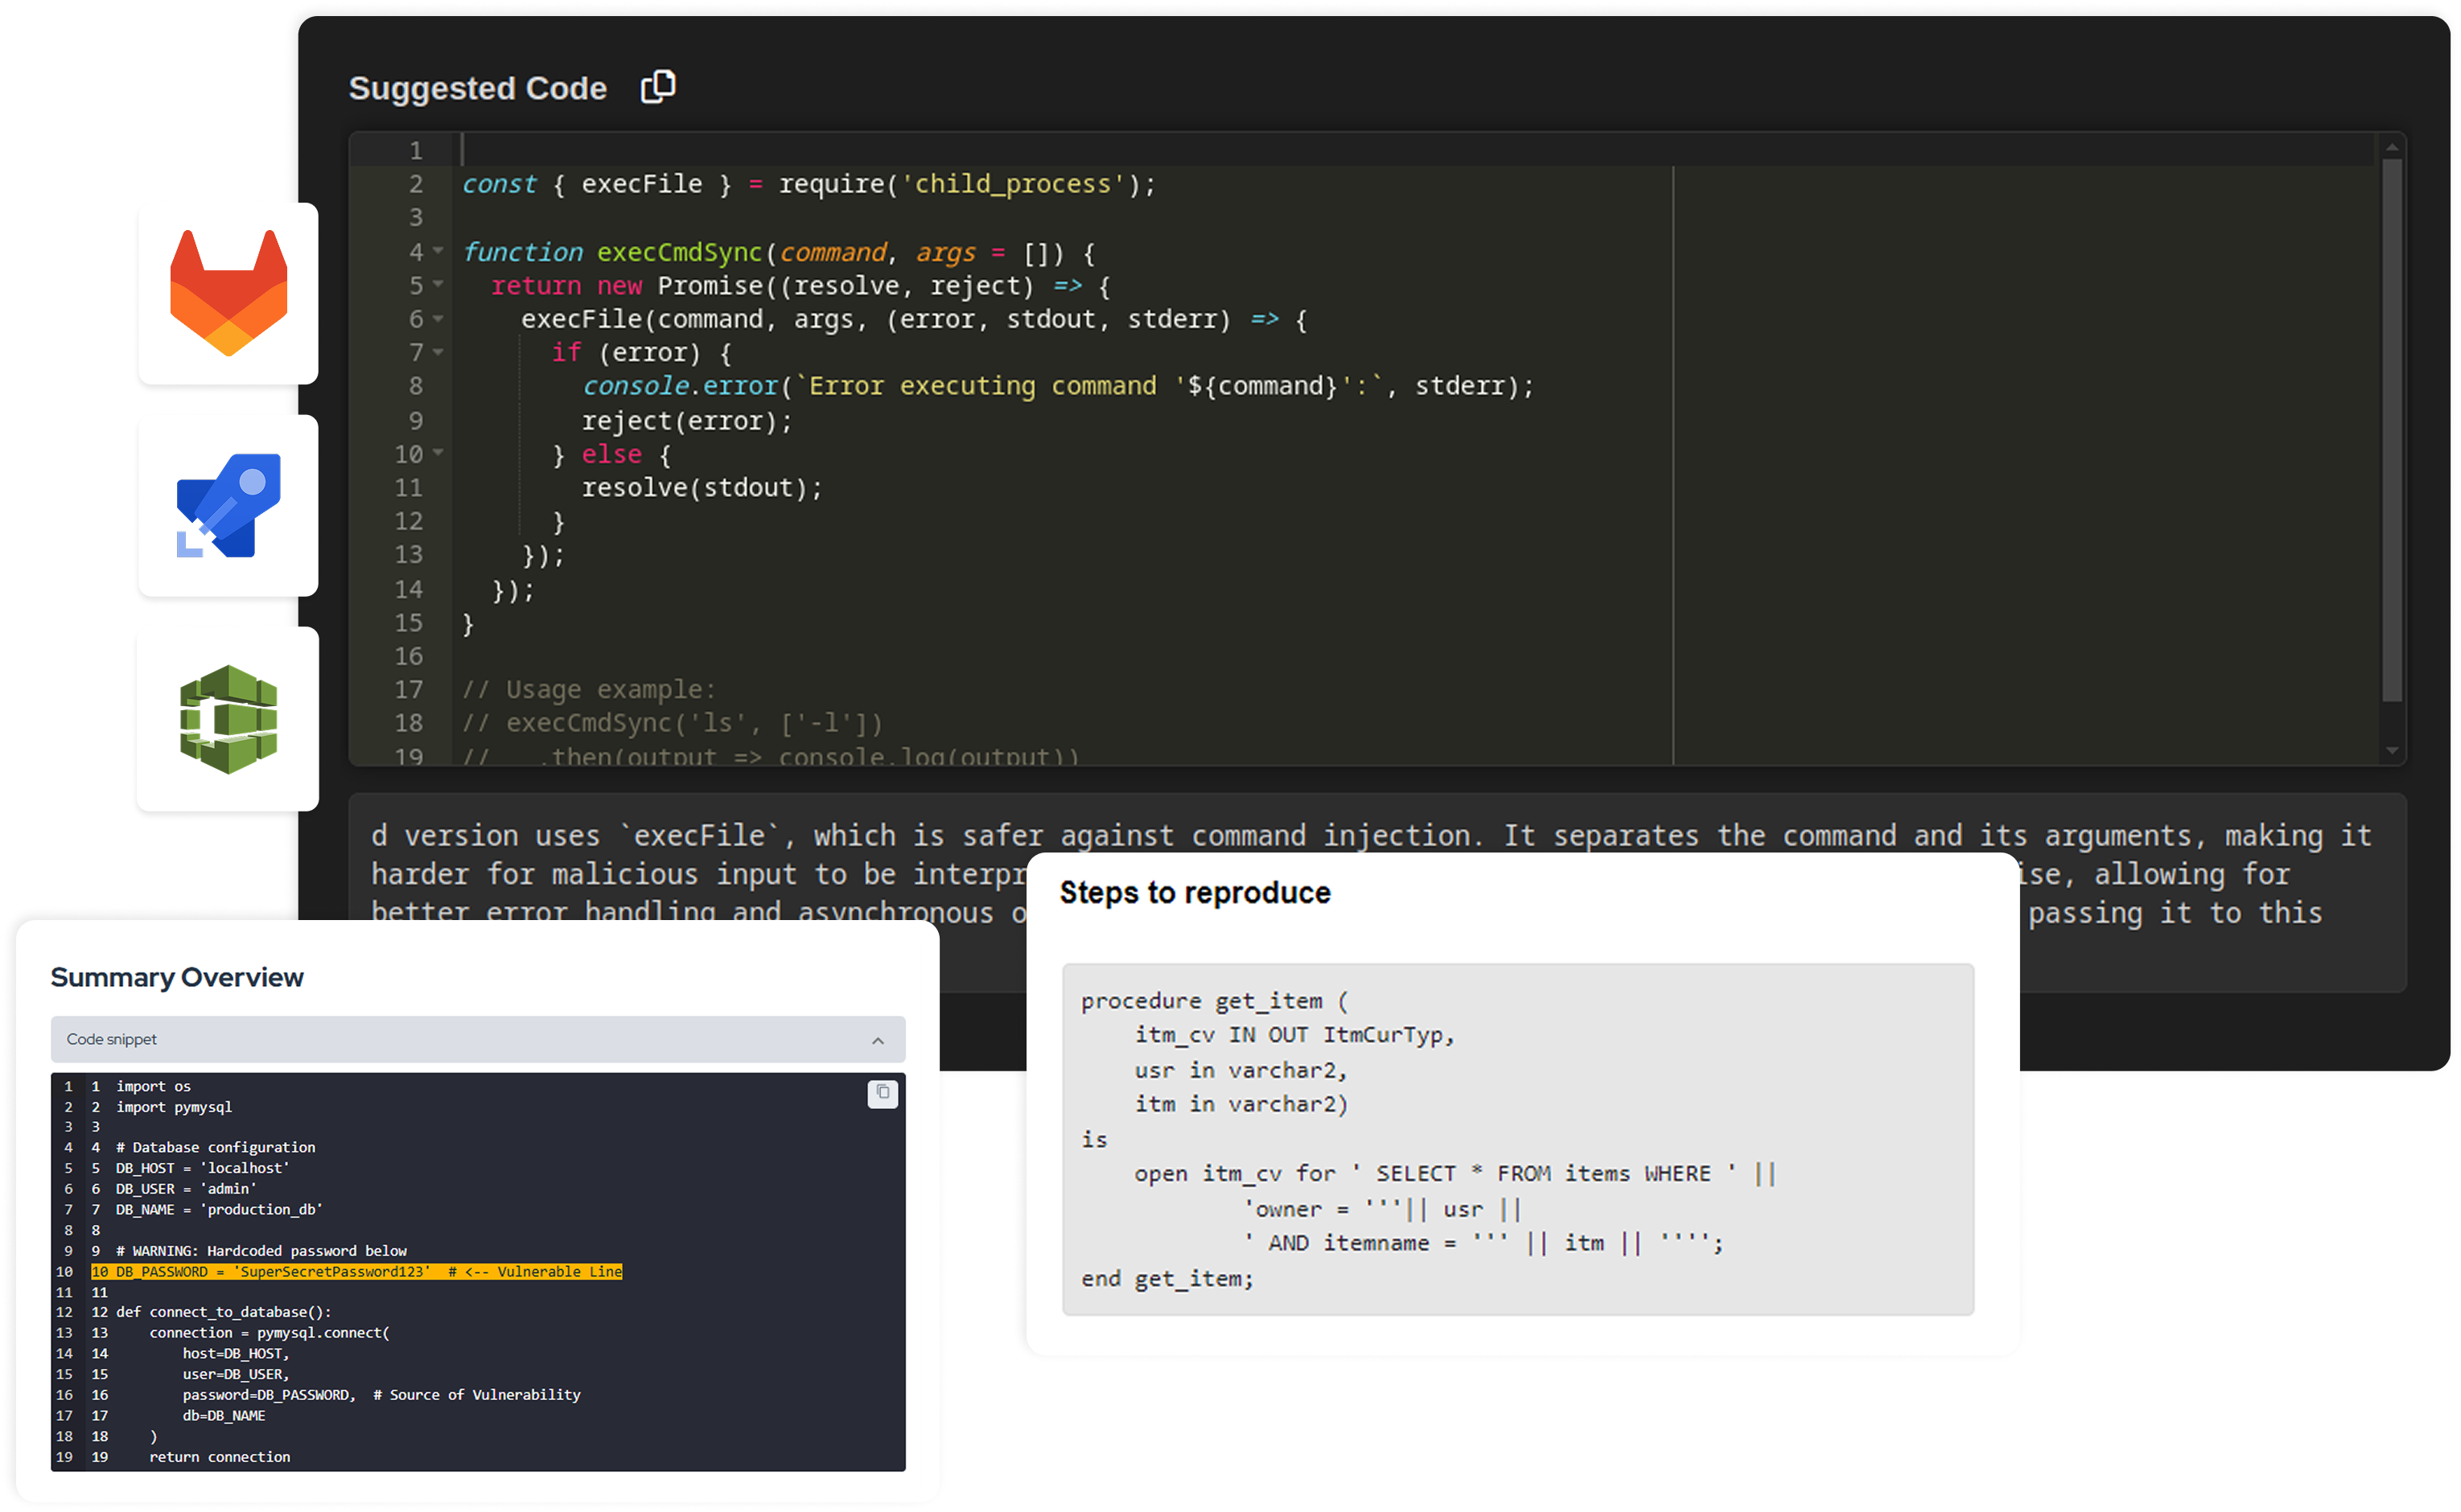
Integre direto à IDE, Git e pipelines CI/CD, com alertas, bloqueios (security gates) e sugestões de correção no fluxo do time de engenharia.
Segurança fluindo como desenvolvimento
Rastreabilidade e histórico completo
Acompanhe decisões, exceções e métricas por aplicação. Dê suporte a auditorias e promova evolução técnica com base em dados.
Aderência a normas
e frameworks
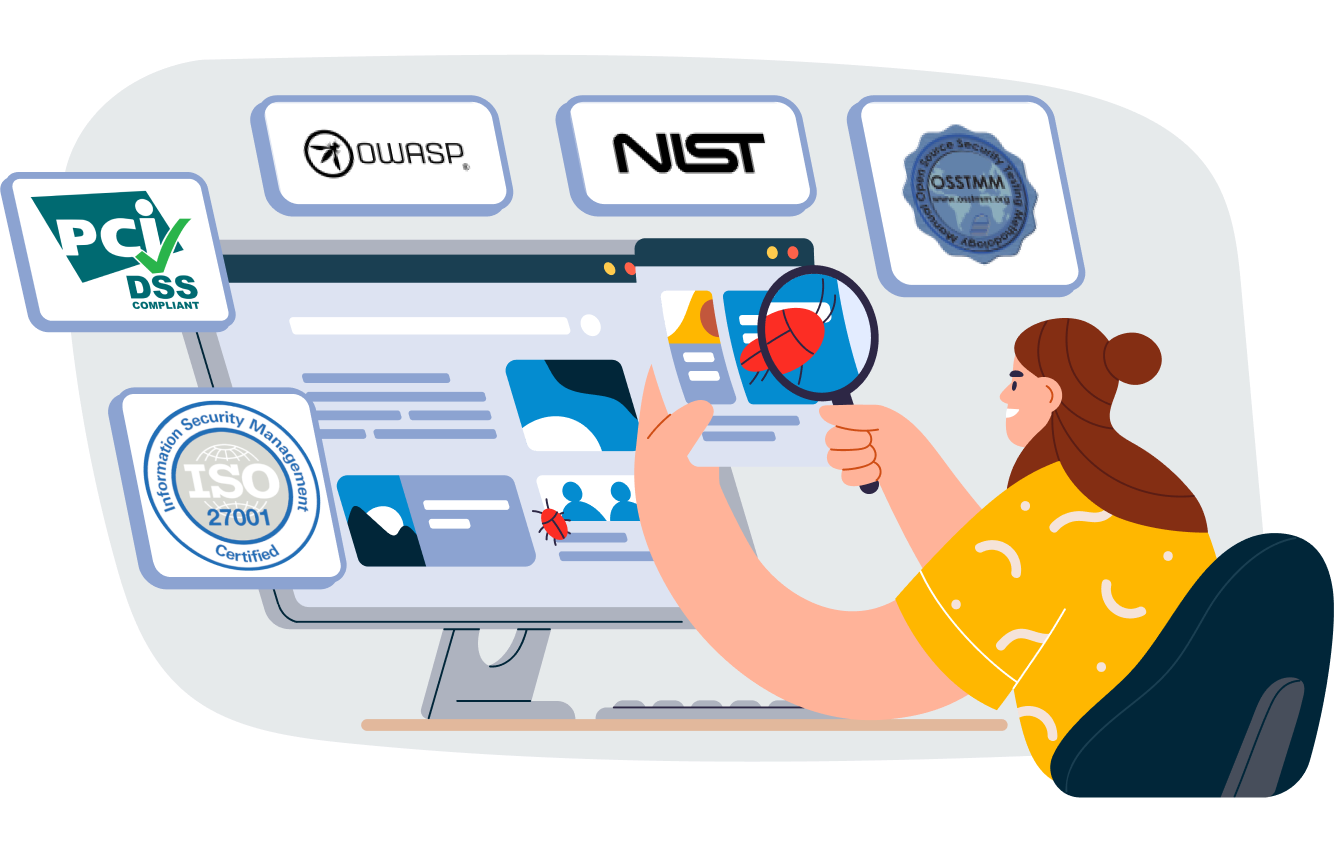
Estruture e comprove conformidade com OWASP ASVS, SAMM, PCI-DSS, ISO 27001, NIST e outros — acelerando certificações e auditorias.
Aderência a normase frameworks

Estruture, execute e escale seu programa de AppSec

Visão unificada de AppSec
Visão única de risco por aplicação
Substitua múltiplas ferramentas desconectadas por uma leitura consolidada que apoia decisão executiva e técnica no mesmo contexto.
Redução de esforço manual na triagem
Diminua análise repetitiva e concentre o time para tratamento e evolução arquitetural.
Automação e integraçãode scanners
Priorização por risco real
Backlog orientado a impacto
Direcione esforço para vulnerabilidades que alteram o nível de risco do repositório e reduza retrabalho operacional.
Ciclo de correção mais curto
Conecte identificação, correção e validação no mesmo fluxo de desenvolvimento.
Segurança fluindo como desenvolvimento
Rastreabilidade e histórico completo
Base estruturada para auditorias e governança
Mantenha histórico organizado de decisões, evidências e evolução de risco sem consolidação manual.
Controle contínuo da superfície de ataque
Detecte regressões e novas exposições conforme código, dependências e aplicações evoluem.
Aderência a normase frameworks

Segurança contínua, automatizada e feita para quem desenvolve

gestão de riscos
Visão unificada de AppSec
Tenha em um só lugar a visibilidade sobre riscos, vulnerabilidades, cobertura de testes, SLAs e histórico de correções.
tela de projetos
Redução de esforço manual na triagem
Diminua análise repetitiva e concentre o time para tratamento e evolução arquitetural.
gerenciamento de vulnerabilidades
Backlog orientado a impacto
Direcione esforço para vulnerabilidades que alteram o nível de risco do repositório e reduza retrabalho operacional.
orquestração
Ciclo de correção mais curto
Conecte identificação, correção e validação no mesmo fluxo de desenvolvimento.
tela de projetos
Base estruturada para auditorias e governança
Mantenha histórico organizado de decisões, evidências e evolução de risco sem consolidação manual.
tela de projetos
Controle contínuo da superfície de ataque
Detecte regressões e novas exposições conforme código, dependências e aplicações evoluem.

Tecnologia, IA e operação estruturadas para escalar seu programa de AppSec

Modelo unificado de risco entre arquitetura, código e execução
Ameaças modeladas, findings de código, testes dinâmicos e pentest operam no mesmo contexto de ativo.
Evolução contínua orientada por pesquisa em AppSec
Funcionalidades evoluem a partir do acompanhamento de vulnerabilidades emergentes, novas técnicas de exploração e mudanças no ecossistema de desenvolvimento.
IA aplicada sobre todo o ciclo de AppSec
A IA analisa resultados de segurança de código, aplicações e dependências, prioriza vulnerabilidades conforme criticidade do ativo, executa correções automáticas, identifica vulnerabilidades que reaparecem após mudanças no código e conduz pentest autônomo com exploração encadeada.
Gestão estruturada de iniciativas ofensivas e auditorias
Resultados de Pentests, Red Team e auditorias PCI são organizados como projetos com escopo, responsáveis e evidências registradas, conectando resultados de testes diretamente às vulnerabilidades tratadas.
Correlação entre Threat Modeling e vulnerabilidades
A plataforma relaciona ameaças modeladas na arquitetura com vulnerabilidades identificadas em AST, DAST e Pentest, exibindo no mesmo ativo a ameaça, o finding associado e o status de mitigação.
Consolidação contínua de risco
A plataforma atualiza automaticamente o nível de risco por ativo e por portfólio conforme novos commits, novos scans, novas CVEs ou novas evidências de exploração.

caso de uso

Reduza o risco real do software com um backlog único de vulnerabilidades

Unifique resultados de AST, DAST e SCA/SBOM, elimine duplicidades e priorize correções pelo impacto no negócio.
Centralização e correlação de vulnerabilidades entre aplicações, APIs e componentes

Priorização por exposição e criticidade, com responsáveis definidos por time

Evidências e status em um fluxo rastreável para auditoria e governança

Ver caso de uso completo

Conheça as soluções da Conviso Platform e construa sua jornada em AppSec

Estruturada por produtos e add-ons, a plataforma permite que empresas componham sua jornada de AppSec conforme suas necessidades reais, cobrindo desde o design seguro até a proteção ativa e a conformidade regulatória.

Add-on

Web and API Protection

disponível apenas para usuários do plano Developers

Proteção ativa em edge com WAF e CDN global. Bloqueia ataques em tempo real e mantém alta performance em produção.

Saiba mais>

Add-on

AppSec Agent AI

disponível apenas para usuários do plano Developers

Agente com IA integrado à IDE, PR e pipelines. Detecta falhas, sugere correções, revisa códigos e orienta o desenvolvedor dentro do fluxo.

Saiba mais>

ASPM

disponível apenas para usuários do plano Developers

Centraliza e orquestra AppSec em uma única plataforma, unificando scanners, priorizando riscos reais e oferecendo visibilidade da segurança de ponta a ponta.

Saiba mais>

Em breve

Vuln Intelligence

disponível apenas para usuários do plano Developers

Consolida findings de múltiplas fontes e aplica priorização baseada em risco real, reduzindo ruído e acelerando a tomada de decisão.

Saiba mais>

AppSec Squads

disponível apenas para usuários do plano Developers

Squads especializados em operar e evoluir programas de AppSec. Estruturam processos, capacitam equipes e elevam a maturidade de segurança.

Saiba mais>

AppScan

disponível apenas para usuários do plano Developers

Testes automatizados de segurança que transformam findings em vulnerabilidades rastreáveis e integradas ao pipeline de desenvolvimento.

Saiba mais>

Web and API Scan

disponível apenas para usuários do plano Developers

Testes dinâmicos (DAST) para detecção de falhas em aplicações e APIs, com integração direta aos fluxos de correção.

Em breve

Threat Modeling

disponível apenas para usuários do plano Developers

Antecipação de riscos desde o design, com identificação de ameaças e apoio a decisões seguras em arquiteturas e fluxos de aplicação.

Saiba mais>

Supply Chain

disponível apenas para usuários do plano Developers

Visibilidade total sobre dependências e componentes de software, com análise de vulnerabilidades e controle de riscos de terceiros.

OffSec Manager

disponível apenas para usuários do plano Developers

Organização e acompanhamento de testes ofensivos, com priorização de findings, visibilidade de riscos e integração ao ciclo de desenvolvimento.

AppSec Manager

disponível apenas para usuários do plano Developers

Centraliza a gestão de segurança de aplicações, consolida vulnerabilidades e estrutura workflows para controle e priorização de riscos.

Saiba mais>

PCI Manager

disponível apenas para usuários do plano Developers

Gestão completa da conformidade PCI DSS, com controles, evidências e relatórios estruturados para auditorias e manutenção contínua.

Integrações em todo o ciclo de desenvolvimento

A Conviso Platform integra repositórios de código, pipelines de CI/CD, scanners de segurança e ferramentas de gestão de tarefas para conectar segurança diretamente ao fluxo de desenvolvimento.

Conheça nossas integrações
Acelere sua maturidade em AppSec com a Conviso Platform
Obrigado!
Sua mensagem foi enviada!
Oops! Something went wrong while submitting the form.

Tire suas dúvidas sobre a Conviso Platform

Selecionamos as perguntas mais comuns sobre nossa plataforma de ASPM para te ajudar a entender como ela se encaixa no seu programa de AppSec — da integração com ferramentas ao suporte à conformidade e maturidade.

Ainda está com dúvidas? Acesse nossa documentação detalhada ou converse com o nosso time.

Qual é a engine utilizada para análises automatizadas?

A Conviso recentemente adquiriu a N-Stalker, uma solução de DAST amplamente reconhecida no mercado global de segurança de aplicações, e a incorporou à sua plataforma. Isso permitiu a realização de análises dinâmicas por meio de uma solução própria.

Além disso, as análises de código estático (SAST) são conduzidas utilizando a engine do Nessus, que está integrada à nossa plataforma.

PLATFORM OVERVIEW

O programa de AppSec que sua empresa consegue operar e escalar

Análise de código, gestão de vulnerabilidades por risco, threat modeling e operações ofensivas numa única plataforma. Você contrata só os produtos que precisa, dentro de uma mesma lógica: gerenciar a postura de risco das suas aplicações.

Conviso Platform
Modular
Risk Insights
Vuln Intelligence
AI Secure Code
Web and API Scan
Offensive & Audit Manager

a plataforma

Cinco produtos. A mesma lógica por trás.

Cada produto resolve um problema específico e pode ser contratado sozinho ou em conjunto. Comece pelo que faz sentido hoje: os dados já conversam entre si, então expandir depois é ativar, não migrar.

ASPM · Threat Modeling

Risk Insights

Gerencie o risco das suas aplicações, não uma lista de findings. A visão consolidada do seu programa.

  • Consolida e correlaciona findings de todas as fontes

  • Postura de risco por ativo, priorizada

  • Threat modeling automatizado por IA

  • OWASP SAMM Assessment integrado

Conheça o produto →

Gestão de Vulnerabilidades

Vuln Intelligence

Findings brutos viram um workflow de gestão orientado ao risco real do negócio.

  • Priorização por risco, não só CVSS

  • IA descarta falsos positivos antes do dev

  • Integração bi-direcinal com ferramentas de Defect Track

  • Autofix sugerido para o dev aprovar

Conheça o produto →

SAST · SCA · Secrets · IaC · CLOUD

AI Secure Code

Análise de código completa num único produto, com feedback direto no Pull Request.

  • SAST, SCA, Secrets, IaC, Cloud e Container juntos

  • Pull Request Automated Review inline

  • IA elimina falsos positivos no próprio scan

  • Reachability para dependências

Conheça o produto →

DAST

Web and API Scan

Teste de aplicações e APIs em execução, no mesmo pipeline de priorização por risco.

  • Cobertura de web e API num só produto

  • Configuração avançada de scans

  • Não exige acesso ao código-fonte

  • Findings direto no workflow de remediação

Conheça o produto →

Pentest · Compliance PCI

Offensive & Audit Manager

Operações ofensivas e compliance PCI, do escopo à remediação, com rastreabilidade total.

  • Gestão de campanhas de pentest num painel

  • Findings viram tickets rastreáveis

  • Evidências auditáveis para PCI DSS

  • Serve time interno ou pentester externo

Conheça o produto →

Como funciona

Do finding à correção, num fluxo só

Independente de por qual produto você entra, o trabalho segue o mesmo caminho dentro da plataforma. É isso que transforma scanners soltos num programa que opera.

01 · Descoberta

Encontra e consolida

SAST, SCA, DAST, secrets, container e pentest alimentam um único inventário de ativos e vulnerabilidades. Nada fica espalhado em consoles separados.

Código
Runtime
Dependências
Pentest
02 · Priorização

Filtra e ordena por risco

A IA descarta falsos positivos e a plataforma ordena o que resta pelo risco real do ativo, não pelo CVSS isolado. O dev recebe o que importa, com contexto para agir.

Risco contextual
Falsos positivos filtrados
03 · Remediação

Corrige e comprova

Correção proposta em Pull Request, ticket sincronizado no Jira e Security Gate para bloquear o que é crítico. Cada ativo testado fica com evidência auditável.

PR de correção
Security Gate
Audit trail

A plataforma em ação

É assim que o dia a dia fica

Do dashboard de risco ao Pull Request corrigido, tudo acontece dentro de uma única plataforma

gestão de riscos
risk insights · ASPM
Toda a postura de risco num só painel
Os findings de código, runtime, dependências e pentest chegam consolidados numa visão única de risco, do ativo ao board. É gestão de risco, não uma planilha de findings.
  • Dashboard de postura e cobertura do programa
  • Risco consolidado de todas as fontes, por ativo
  • Evolução do programa em linguagem de negócio
Vuln Intelligence · Gestão de Vulnerabilidades
O backlog já priorizado por risco
Em vez de milhares de findings, uma fila ordenada pelo risco real do ativo, com ticket, responsável e SLA. O time sabe exatamente o que atacar primeiro.
  • Priorização por risco contextual, não só CVSS
  • Tickets criados e sincronizados em ferramentas de Defect Tracking
  • Responsável e SLA visíveis por finding
gerenciamento de vulnerabilidades
gestão de riscos
AI Secure Code · SAST/SCA
Segurança direto no Pull Request
O feedback chega no formato que o dev já conhece, dentro do PR. A IA filtra o ruído antes: quando um alerta aparece, vale a atenção.
  • Pull Request Automated Review inline
  • Falsos positivos filtrados por IA antes do dev
  • Correção sugerida para revisar e aprovar
Web and API Scan · DAST
Testa a aplicação no ar, como um atacante faria
Enquanto o código é analisado de dentro, o DAST testa a aplicação e as APIs em execução, de fora. As duas visões chegam ao mesmo pipeline de priorização, sem console separado.
  • Cobertura de aplicações web e APIs num só produto
  • Configuração avançada para cenários complexos
  • Não exige acesso ao código-fonte
gerenciamento de vulnerabilidades
gestão de riscos
Offensive & Audit Manager · Pentest / PCI
Pentest e compliance com rastreabilidade
Campanhas ofensivas, findings e evidências de PCI num painel só. Cada ativo testado tem trilha auditável, e tudo entra na mesma gestão de risco dos demais produtos.
  • Gestão de campanhas de pentest ponta a ponta
  • Evidências auditáveis para PCI DSS
  • Findings viram tickets rastreáveis até a remediação

A plataforma em ação

Encontrar vulnerabilidades é a parte fácil. Operar o backlog é o que quebra o programa.

Mais repositórios, mais aplicações, mais findings, e o mesmo time de segurança. A maioria das plataformas te entrega mais alertas. A Conviso entrega o backlog priorizado, os falsos positivos já filtrados e a correção proposta no fluxo do dev.
O insight centralFeatures evolve based on monitoring emerging vulnerabilities, new exploitation techniques, and changes in the development ecosystem.

porque a conviso

Feita para operar com o time que você tem

Modularidade sem fragmentaçãoComece pelo que precisa hoje. Quando o programa crescer, os produtos se integram nativamente, sem migração e sem reconfiguração.

IA que entrega o trabalhoNão é mais um botão de "analisar". A IA prioriza o backlog, filtra falsos positivos e propõe a correção, para o dev revisar e aprovar.

Cobertura completa num só lugarDo código ao runtime, das dependências ao pentest. Uma vulnerabilidade achada pelo DAST entra no mesmo pipeline da do SAST, sem reconciliar consoles.

A gente parou de gastar o dia triando alerta. O time recebe o que importa, já priorizado, e consegue focar em corrigir. É outra rotina.

[Cargo] · [Setor da empresa]

integrações

Encaixa no stack que seu time já usa

Segurança no fluxo do dev, sem trocar de ferramenta nem abrir outro portal.

GitHub

GitLab

Azure DevOps

Azure Boards

Checkmarx

Jenkins

Jira

Microsoft Teams

Slack

Snyk

Ver todas as integrações

operação contínua

Pentest não deveria acontecer uma vez por ano

O Autonomous Pentest AI transforma o pentest de evento periódico em prática contínua, integrada ao seu programa. Descoberta de superfície, exploração validada e evidências completas, ciclo após ciclo.

Conheça o Autonomous Pentest AI
  • Descoberta contínua da superfície exposta

  • Validação de exploração com PoC executado

  • Evidências completas e cadeia de ataque documentada

  • Histórico entre ciclos, direto no workflow de remediação

perguntas frequentes

O que costumam perguntar antes de começar

Ainda está com dúvidas? Acesse nossa documentação detalhada ou converse com o nosso time.

Pare de gerenciar ferramentas.
Comece a gerenciar resultados.

Fale com nosso time e descubra por onde o seu programa de AppSec deveria começar.