Plataforma
Serviços
Soluções
Recursos
Empresa
Vuln Intelligence
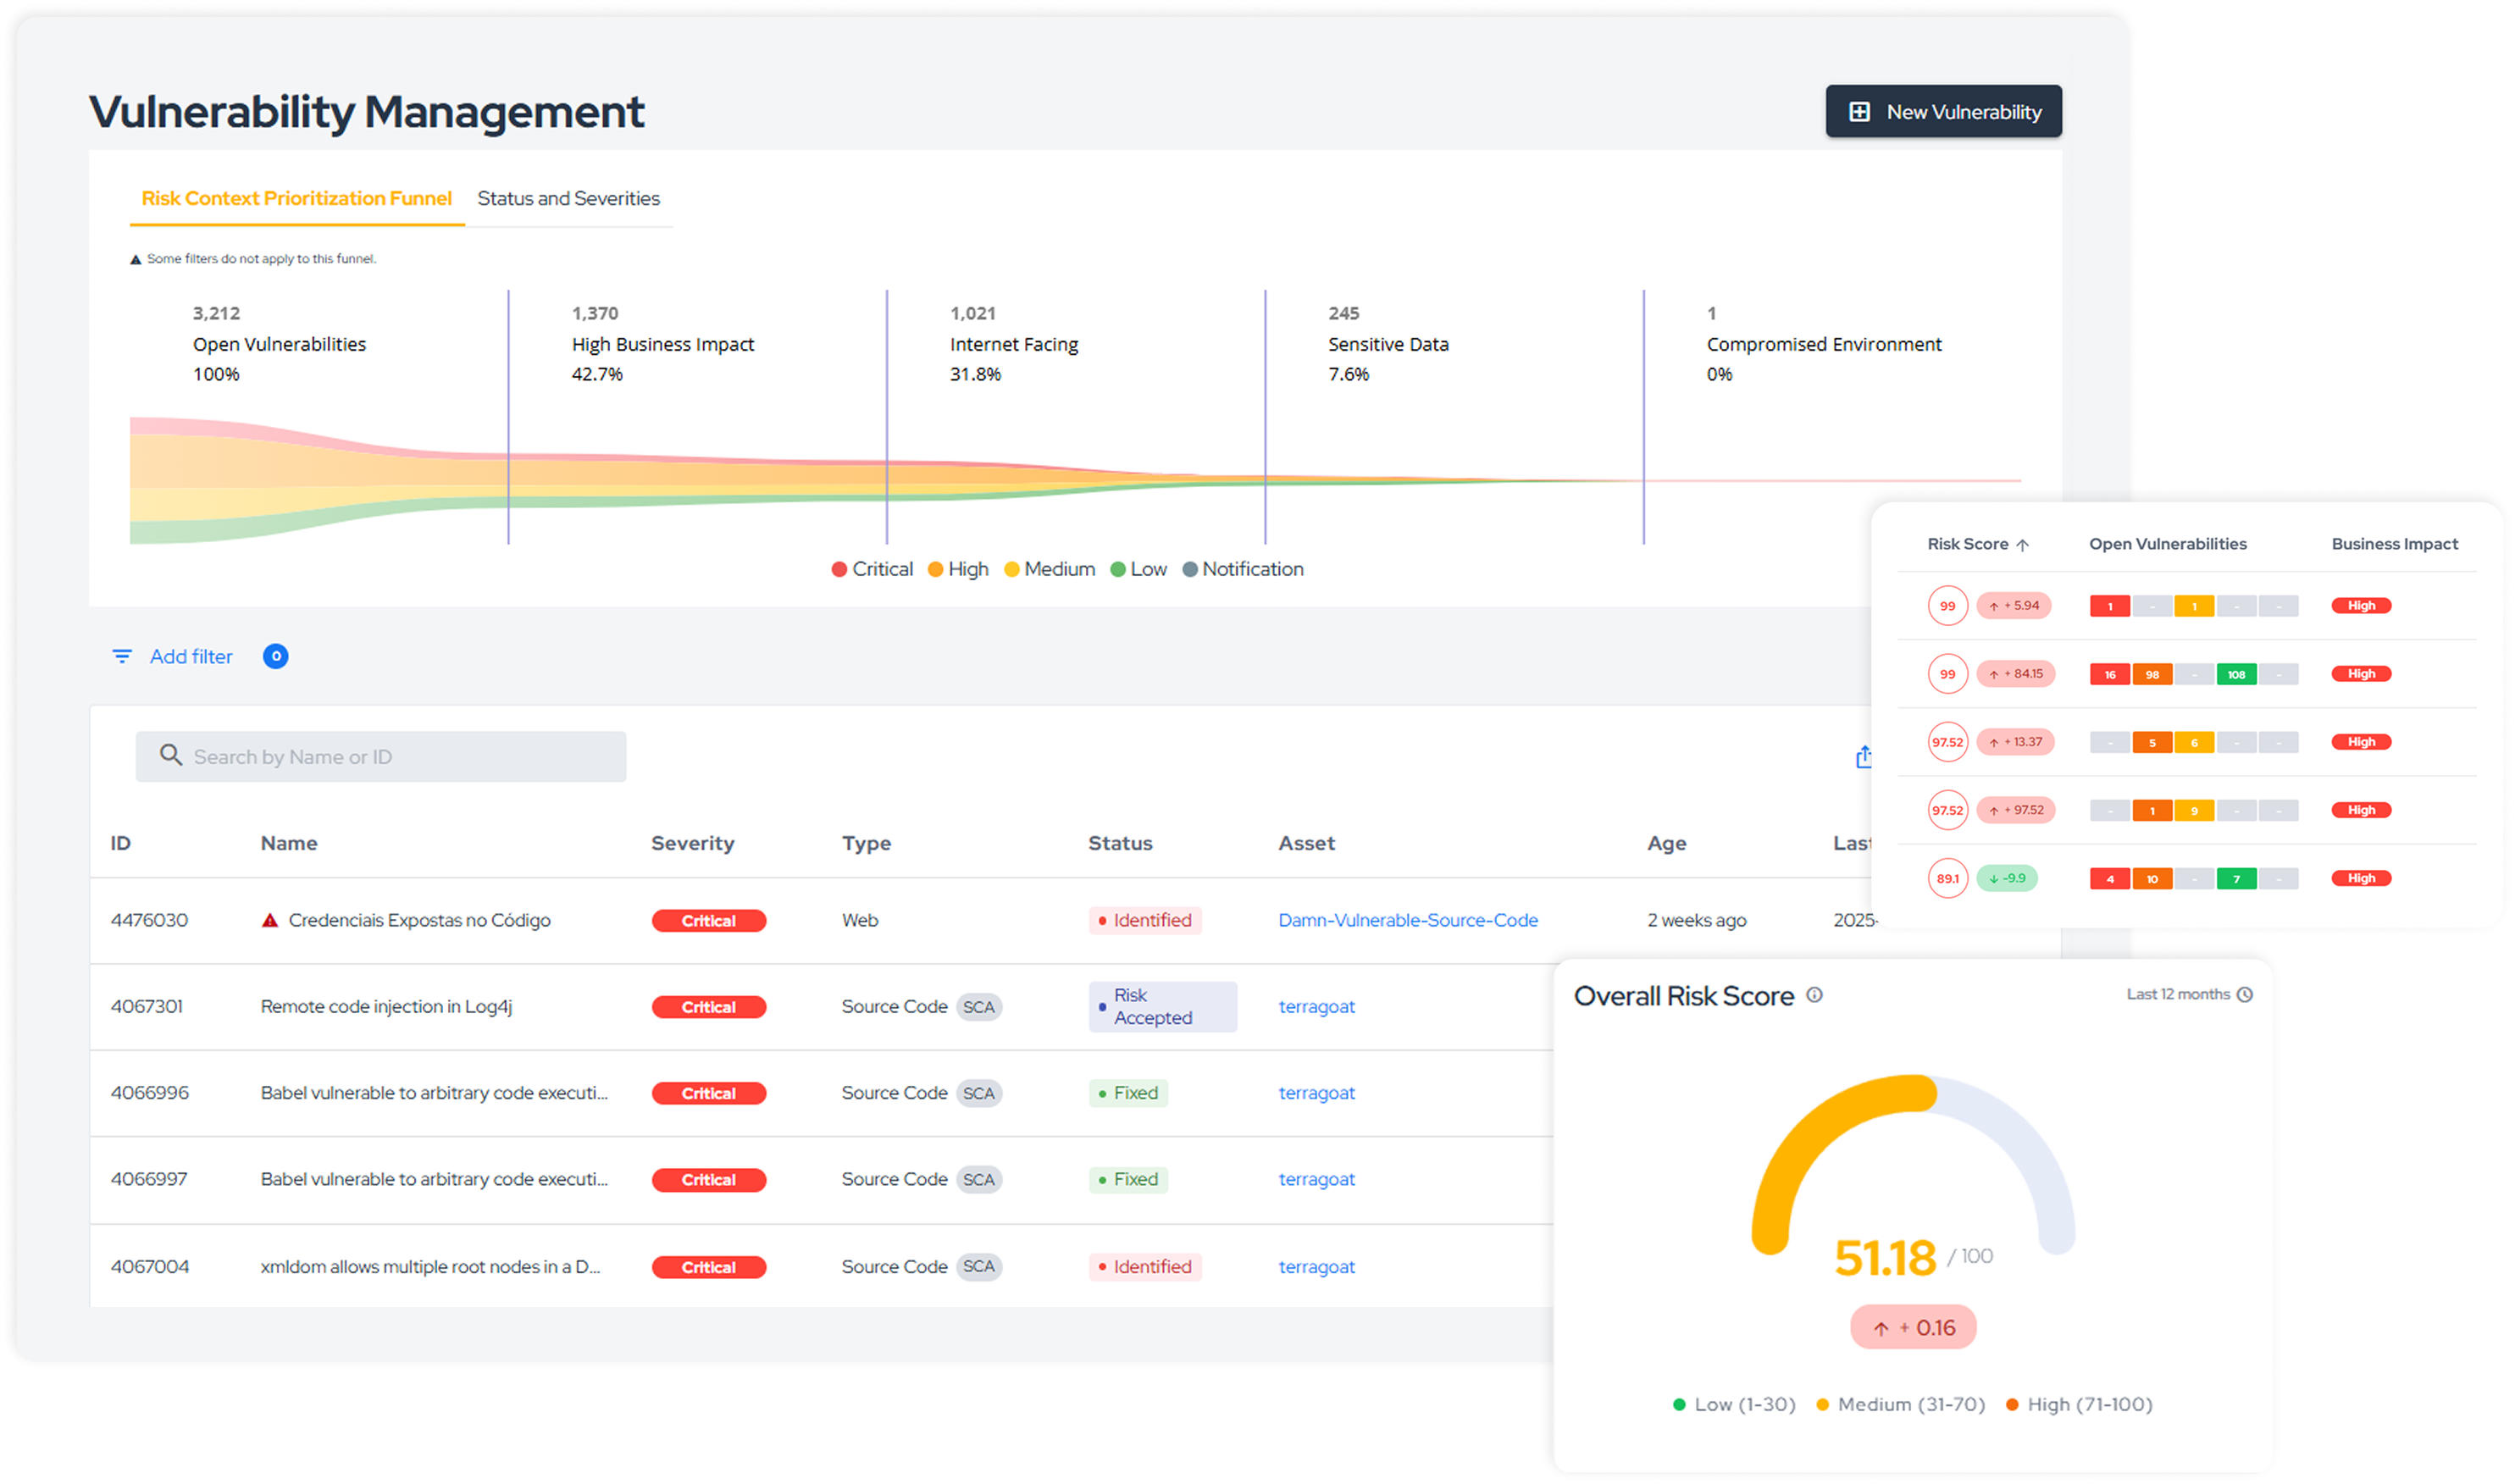
O Vuln Intelligence reúne os findings de todas as fontes e prioriza pela origem do código: o ativo de onde ele vem e o risco real desse ativo. Depois, abre o ticket com dono e prazo na ferramenta que o time já usa.
Vários scanners, centenas de findings por semana e cada vez mais código escrito por agentes de IA. Sem um filtro pelo risco real de cada ativo, o backlog cresce mais rápido do que a capacidade de operar.
Quando o alerta chega com falso positivo, severidade genérica e nenhuma sugestão de correção, o dev fecha a aba. A ferramenta deixa de cumprir sua função.
O scan encontrou, mas o ticket não foi aberto. Ou foi, sem SLA nem responsável, e a vulnerabilidade continua explorável sem que ninguém saiba por quanto tempo.
O Vuln Intelligence trabalha sobre os findings que o time já tem: basta conectar os scanners atuais, sem trocar nenhum.
SAST, DAST, SCA, pentest e cloud, da Conviso Platform ou de ferramentas de terceiros, entram no mesmo lugar, com correlação e deduplicação automáticas.
A prioridade parte da origem do código: o ativo de onde ele vem, a criticidade e a exposição desse ativo e o contexto da aplicação. A fila mostra onde o risco se concentra.
O ticket nasce na ferramenta do time, como Jira, Azure DevOps, ServiceNow, Zendesk ou Linear, com prioridade, SLA e contexto. O sync bidirecional mantém o status atualizado dos dois lados.


A Conviso Platform liga o que os scanners encontram ao que o dev precisa corrigir.
Cada finding chega com o risco do ativo, o impacto esperado e o que precisa ser feito, não só o CVE e uma severidade genérica. O ruído cai desde a primeira sprint.
A IA melhora a análise e reduz o falso positivo antes de o finding virar ticket. Depois de algumas sprints recebendo só o que passou por essa análise, o dev volta a olhar para o que chega. Nos planos Advanced e Enterprise.
O responsável e o SLA nascem da regra do programa, não da boa vontade de quem viu o alerta primeiro. Ninguém precisa perguntar quem ficou de resolver.
O Autofix propõe o patch e a Reachability separa a dependência vulnerável da que é de fato alcançável. A aprovação humana antes de a correção entrar é opcional, e quem decide é o seu time. Nos planos Advanced e Enterprise.
O MCP Server expõe o backlog a agentes externos em tempo real, e o Conviso Skills executa operações em lote como triagem, atribuição de responsáveis e ajuste de risco, sempre com uma etapa de preview antes de qualquer alteração.
Se o time ainda não tem um scanner rodando, comece pelo AI Secure Code: os findings dele entram aqui automaticamente.
Têm scanners rodando, mas não sabem o que priorizar nem acompanham a correção até o fim. Passam a ter uma fila única por risco, rastreável do finding ao ticket fechado.
Usam SAST, DAST ou SCA de fornecedores diferentes, cada um com seu console e sua severidade. Passam a ter os findings deduplicados e priorizados com o mesmo critério.
Hoje o dev recebe volume e severidade genérica, e aprendeu a ignorar. Passa a receber só o que é acionável, com o contexto para corrigir.
Preço por volume de ativos, em faixas anuais, sem surpresa na fatura.
Repositórios e CI/CD
Tickets e chat
Scanners de terceiros
API e automação
O Jira gerencia tarefas, não prioriza risco de segurança. O Vuln Intelligence alimenta o Jira com a prioridade calculada por risco, o SLA e o contexto do ativo.
O DefectDojo é um bom software, projeto flagship da OWASP, e Semgrep, Trivy e ZAP são excelentes. O custo aparece na operação: manter a instância, os parsers e as integrações, ajustar falso positivo e depender das poucas pessoas que sabem como tudo foi montado. O Vuln Intelligence entrega a consolidação e a deduplicação sem você operar infraestrutura, prioriza por risco com contexto de negócio e vem com SLA e suporte local. Dá para migrar aos poucos, aproveitando o que já funciona.
Não. O Vuln Intelligence recebe findings de ferramentas de terceiros, como Veracode, Checkmarx, Fortify, Snyk e SonarQube, e aplica a mesma priorização sobre eles.
Não. Basta ter pelo menos um scanner gerando findings. Quando o time precisar de threat modeling e maturidade de programa, o Threat & Program Management entra sobre os mesmos dados, sem migração.
Só se o time decidir assim. Nos planos Advanced e Enterprise, a IA melhora a análise, reduz falso positivo e propõe a correção com o Autofix. A aprovação humana antes de a correção entrar é opcional e segue a regra que o seu time definir.
30 minutos com um especialista em AppSecA partir do contexto da sua organizaçãoSem demo genérica